Domain hochdruck-reinigungsanlagen.de kaufen?
Wir ziehen mit dem Projekt
hochdruck-reinigungsanlagen.de um.
Sind Sie am Kauf der Domain
hochdruck-reinigungsanlagen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hochdruck-reinigungsanlagen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
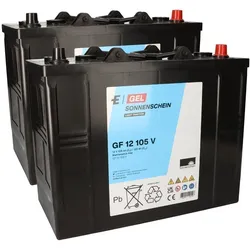
Ersatzakku für RA 605 IBCT - Reinigungsmaschine Akku - Batterie ReinigungsmaschineErsatzakku für RA 605 IBCT - Maximale Leistung für Ihre Reinigungsmaschine! Mit unserem Ersatzakku für die RA 605 IBCT Reinigungsmaschine erhalten Sie die optimale Energiequelle, um Ihre Reinigungsanforderungen zu erfüllen. Dieses Set enthält die beiden benötigten Akkus und setzt auf die bewährte Qualität des Weltmarktführers GNB Exide / Sonnenschein. Höchste Qualität von GNB Exide / Sonnenschein: Garantie für Spitzenleistung Verlassen Sie sich auf die bewährte Technologie des Weltmarktführers GNB Exide / Sonnenschein. Diese wartungsfreien Antriebsbatterien basieren auf GEL-Technologie und bieten eine Lebensdauer von beeindruckenden 700 Zyklen nach IEC 254 Teil 1 mit 75% Entladetiefe. Energie pur - Immer und überall! Die herausragenden Energie-Speichereigenschaften dieser Akkus ermöglichen es Ihrer Reinigungsmaschine, stets mit voller Kraft vorauszugehen. Verlassen Sie sich auf die hohe Zuverlässigkeit, die diese Akkus auszeichnet, und minimieren Sie Ausfallzeiten durch unsere zuverlässige Technologie. Wartungsfreiheit und Sicherheit - Ihre Zeit ist kostbar! Genießen Sie die Vorteile einer völlig wartungsfreien Batterie. Unsere Akkus sind extrem gasungsarm, tiefentladesicher und zeichnen sich durch eine lange Lagerfähigkeit aus. Konzentrieren Sie sich auf Ihre Aufgaben, ohne sich um aufwendige Wartungsarbeiten kümmern zu müssen. Umweltbewusstsein im Fokus - Recycelbarkeit und Nachhaltigkeit Setzen Sie auf grüne Technologie! Unsere Batterien sind vollständig recycelbar und tragen dazu bei, die Umweltauswirkungen zu minimieren. Nach 700 Zyklen können Sie sicher sein, dass diese Akkus immer noch ihre volle Leistung bringen. Leichter Versand, maximale Sicherheit - Kein Gefahrengut, keine Sorgen! Der Versand ist ein Kinderspiel! Durch die Blei-Gel-Akku-Ausführung sind unsere Produkte nicht als Gefahrengut klassifiziert. Genießen Sie einen unkomplizierten und sicheren Versand, sodass Sie sich auf das konzentrieren können, was wirklich wichtig ist. Fragen? Wir stehen Ihnen zur Verfügung! Sie haben Fragen oder benötigen weitere Informationen? Zögern Sie nicht, uns zu kontaktieren! Unser Expertenteam steht Ihnen gerne zur Verfügung, um Sie bestens zu beraten. Vertrauen Sie auf unsere langjährige Erfahrung und maximieren Sie die Leistung Ihrer Reinigungsmaschine mit unserem erstklassigen Ersatzakku. Technische Daten: Typ: RA 605 IBCT Hersteller: GNB Exide / Sonnenschein Lebensdauer: 700 Zyklen (IEC 254 Teil 1, 75% Entladetiefe) Technologie: Blei-Gel-Akku Wartungsfrei Gasungsarm Tiefentladesicher Vollständig recyclebar Anwendungsbereiche: Reinigungsmaschinen Industrielle Anwendungen Elektrofahrzeuge Kompatibilitäten: RA 605 IBCT Reinigungsmaschine839,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lauren, Andrea: Einfach HochdruckEinfach Hochdruck , Projekte mit Linolschnitt, Gummiplatten und Stempeln , Kappen > Motorkühlung , Erscheinungsjahr: 20170313, Produktform: Kartoniert, Autoren: Lauren, Andrea, Seitenzahl/Blattzahl: 144, Abbildungen: Zahlreiche farbige Abbildungen, Keyword: Druck/Papier; Drucktechniken; Druckdesign; Stempeldruck; Einfarbendruck, Fachschema: Druck (Vervielfältigung) - Schriftsetzer~Druckgrafik~Grafik / Druckgrafik~Papier / Basteln, Werken, Fachkategorie: Buch- und Papierhandwerk~Handbuch: Malerei und Kunst, Thema: Verstehen, Warengruppe: HC/Malen/Zeichnen, Fachkategorie: Druck, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag, Länge: 254, Breite: 217, Höhe: 20, Gewicht: 616, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 298491726,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert eine Hochdruckdüse und welche Anwendungen hat sie in verschiedenen Bereichen wie Landwirtschaft, Reinigungstechnik und Industrie?
Eine Hochdruckdüse funktioniert, indem sie Wasser oder andere Flüssigkeiten mit hohem Druck durch eine kleine Öffnung presst, um einen starken Strahl zu erzeugen. In der Landwirtschaft wird sie zur Bewässerung von Feldern und zur Reinigung von landwirtschaftlichen Geräten eingesetzt. In der Reinigungstechnik wird sie zur Entfernung von Schmutz, Farbe oder Graffiti auf Oberflächen verwendet. In der Industrie wird sie zur Reinigung von Maschinen, zur Entfernung von Ablagerungen und zur Oberflächenbehandlung eingesetzt. **
-
Wie funktioniert eine Hochdruckdüse und welche Anwendungen gibt es in verschiedenen Bereichen wie der Landwirtschaft, Industrie und Reinigungstechnik?
Eine Hochdruckdüse funktioniert, indem sie Wasser oder andere Flüssigkeiten mit hohem Druck durch eine kleine Öffnung presst, was zu einem starken Strahl führt. In der Landwirtschaft werden Hochdruckdüsen zur Bewässerung von Feldern und zur Verteilung von Düngemitteln eingesetzt. In der Industrie werden Hochdruckdüsen zur Reinigung von Maschinen, Ausrüstungen und Oberflächen verwendet. In der Reinigungstechnik werden Hochdruckdüsen zur Reinigung von Fahrzeugen, Gebäuden und öffentlichen Plätzen eingesetzt. **


Wie funktioniert eine Hochdruckdüse und welche Anwendungen hat sie in Bereichen wie der Landwirtschaft, der Reinigungstechnik und der Industrie?
Eine Hochdruckdüse funktioniert, indem sie Wasser oder andere Flüssigkeiten mit hohem Druck durch eine kleine Öffnung presst, was zu einem starken und konzentrierten Strahl führt. In der Landwirtschaft wird sie zur Bewässerung von Feldern und zur Reinigung von landwirtschaftlichen Geräten eingesetzt. In der Reinigungstechnik wird sie zur Entfernung von Schmutz, Farbe oder Graffiti auf Oberflächen verwendet. In der Industrie wird sie zur Reinigung von Maschinen, zur Entfernung von Ablagerungen und zur Oberflächenbehandlung eingesetzt. **
Warum Hochdruckpumpe abstecken?
Warum Hochdruckpumpe abstecken? Die Hochdruckpumpe sollte abgesteckt werden, um sicherzustellen, dass sie nicht unerwartet startet und möglicherweise Verletzungen verursacht. Außerdem kann das Abstecken der Hochdruckpumpe dazu beitragen, Energie zu sparen und die Lebensdauer des Geräts zu verlängern. Es ist auch wichtig, die Pumpe abzustecken, wenn Wartungsarbeiten durchgeführt werden müssen, um Unfälle zu vermeiden. Darüber hinaus kann das Abstecken der Hochdruckpumpe dazu beitragen, mögliche Schäden an anderen Geräten oder Leitungen zu verhindern, die mit ihr verbunden sind. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PROFI Sprühreiniger Dose 500mlSpezialisiert für den professionellen Einsatz in Industrie und Montage. Entfernt porentief Fett, Öl, Staub, Verkrustungen, Schmutzreste, Ruß, etc. Ideal zur Vorbereitung von Klebeflächen. Schnelle rückstandsfreie Ablüftung durch Aktivformel. Sparsame Dosierung über Spezialsprühkopf. Gummi- und Kunststoffteile vor der Anwendung auf Verträglichkeit prüfen. Eigenschaften: - ideal zur Vorbereitung von Klebeflächen - schnelle rückstandsfreie Ablüftung - enfernt porentief Fett, Öl, Staub, Verkrustungen, Schmutzreste, Ruß, etc. Technische Daten: Farbe: , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , transparent Geruch: , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , , nach Lösemittel , , , , Verarbeitungstemperatur: , , , , +15 °C bis +25 °C Lagerfähigkeit: , , , , , , , , , , , , , , , , , , , , , , , , +5 °C bis max. +25 °C Anwendung: Produkt aus einer Entfernung von ca. 20-30 cm auf die Oberfläche aufsprühen, einwirken und ablüften lassen. Bei hartnäckigen Verschmutzungen Anwendung wiederholen. Achtung: Thermoplaste wie Gummi, PVC, Plexiglas, Polystyrol und einfache Lackanstriche könnten angelöst werden. Vor der Anwendung, Oberfläche auf Verträglichkeit testen! Lagerfähigkeit: 24 Monate bei Lagerung zwischen +5 °C bis max. +25 °C. Vor Frost und direkter Sonneneinstrahlung schützen.10,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Ersatzakku für RA 605 IBCT - Reinigungsmaschine Akku - Batterie ReinigungsmaschineErsatzakku für RA 605 IBCT - Maximale Leistung für Ihre Reinigungsmaschine! Mit unserem Ersatzakku für die RA 605 IBCT Reinigungsmaschine erhalten Sie die optimale Energiequelle, um Ihre Reinigungsanforderungen zu erfüllen. Dieses Set enthält die beiden benötigten Akkus und setzt auf die bewährte Qualität des Weltmarktführers GNB Exide / Sonnenschein. Höchste Qualität von GNB Exide / Sonnenschein: Garantie für Spitzenleistung Verlassen Sie sich auf die bewährte Technologie des Weltmarktführers GNB Exide / Sonnenschein. Diese wartungsfreien Antriebsbatterien basieren auf GEL-Technologie und bieten eine Lebensdauer von beeindruckenden 700 Zyklen nach IEC 254 Teil 1 mit 75% Entladetiefe. Energie pur - Immer und überall! Die herausragenden Energie-Speichereigenschaften dieser Akkus ermöglichen es Ihrer Reinigungsmaschine, stets mit voller Kraft vorauszugehen. Verlassen Sie sich auf die hohe Zuverlässigkeit, die diese Akkus auszeichnet, und minimieren Sie Ausfallzeiten durch unsere zuverlässige Technologie. Wartungsfreiheit und Sicherheit - Ihre Zeit ist kostbar! Genießen Sie die Vorteile einer völlig wartungsfreien Batterie. Unsere Akkus sind extrem gasungsarm, tiefentladesicher und zeichnen sich durch eine lange Lagerfähigkeit aus. Konzentrieren Sie sich auf Ihre Aufgaben, ohne sich um aufwendige Wartungsarbeiten kümmern zu müssen. Umweltbewusstsein im Fokus - Recycelbarkeit und Nachhaltigkeit Setzen Sie auf grüne Technologie! Unsere Batterien sind vollständig recycelbar und tragen dazu bei, die Umweltauswirkungen zu minimieren. Nach 700 Zyklen können Sie sicher sein, dass diese Akkus immer noch ihre volle Leistung bringen. Leichter Versand, maximale Sicherheit - Kein Gefahrengut, keine Sorgen! Der Versand ist ein Kinderspiel! Durch die Blei-Gel-Akku-Ausführung sind unsere Produkte nicht als Gefahrengut klassifiziert. Genießen Sie einen unkomplizierten und sicheren Versand, sodass Sie sich auf das konzentrieren können, was wirklich wichtig ist. Fragen? Wir stehen Ihnen zur Verfügung! Sie haben Fragen oder benötigen weitere Informationen? Zögern Sie nicht, uns zu kontaktieren! Unser Expertenteam steht Ihnen gerne zur Verfügung, um Sie bestens zu beraten. Vertrauen Sie auf unsere langjährige Erfahrung und maximieren Sie die Leistung Ihrer Reinigungsmaschine mit unserem erstklassigen Ersatzakku. Technische Daten: Typ: RA 605 IBCT Hersteller: GNB Exide / Sonnenschein Lebensdauer: 700 Zyklen (IEC 254 Teil 1, 75% Entladetiefe) Technologie: Blei-Gel-Akku Wartungsfrei Gasungsarm Tiefentladesicher Vollständig recyclebar Anwendungsbereiche: Reinigungsmaschinen Industrielle Anwendungen Elektrofahrzeuge Kompatibilitäten: RA 605 IBCT Reinigungsmaschine839,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lauren, Andrea: Einfach HochdruckEinfach Hochdruck , Projekte mit Linolschnitt, Gummiplatten und Stempeln , Kappen > Motorkühlung , Erscheinungsjahr: 20170313, Produktform: Kartoniert, Autoren: Lauren, Andrea, Seitenzahl/Blattzahl: 144, Abbildungen: Zahlreiche farbige Abbildungen, Keyword: Druck/Papier; Drucktechniken; Druckdesign; Stempeldruck; Einfarbendruck, Fachschema: Druck (Vervielfältigung) - Schriftsetzer~Druckgrafik~Grafik / Druckgrafik~Papier / Basteln, Werken, Fachkategorie: Buch- und Papierhandwerk~Handbuch: Malerei und Kunst, Thema: Verstehen, Warengruppe: HC/Malen/Zeichnen, Fachkategorie: Druck, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag, Länge: 254, Breite: 217, Höhe: 20, Gewicht: 616, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 298491726,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert eine Hochdruckdüse und welche Anwendungen hat sie in verschiedenen Bereichen wie Landwirtschaft, Reinigungstechnik und Industrie?
Eine Hochdruckdüse funktioniert, indem sie Wasser oder andere Flüssigkeiten mit hohem Druck durch eine kleine Öffnung presst, um einen starken Strahl zu erzeugen. In der Landwirtschaft wird sie zur Bewässerung von Feldern und zur Reinigung von landwirtschaftlichen Geräten eingesetzt. In der Reinigungstechnik wird sie zur Entfernung von Schmutz, Farbe oder Graffiti auf Oberflächen verwendet. In der Industrie wird sie zur Reinigung von Maschinen, zur Entfernung von Ablagerungen und zur Oberflächenbehandlung eingesetzt. **
-
Wie funktioniert eine Hochdruckdüse und welche Anwendungen gibt es in verschiedenen Bereichen wie der Landwirtschaft, Industrie und Reinigungstechnik?
Eine Hochdruckdüse funktioniert, indem sie Wasser oder andere Flüssigkeiten mit hohem Druck durch eine kleine Öffnung presst, was zu einem starken Strahl führt. In der Landwirtschaft werden Hochdruckdüsen zur Bewässerung von Feldern und zur Verteilung von Düngemitteln eingesetzt. In der Industrie werden Hochdruckdüsen zur Reinigung von Maschinen, Ausrüstungen und Oberflächen verwendet. In der Reinigungstechnik werden Hochdruckdüsen zur Reinigung von Fahrzeugen, Gebäuden und öffentlichen Plätzen eingesetzt. **
-
Wie funktioniert eine Hochdruckdüse und welche Anwendungen hat sie in Bereichen wie der Landwirtschaft, der Reinigungstechnik und der Industrie?
Eine Hochdruckdüse funktioniert, indem sie Wasser oder andere Flüssigkeiten mit hohem Druck durch eine kleine Öffnung presst, was zu einem starken und konzentrierten Strahl führt. In der Landwirtschaft wird sie zur Bewässerung von Feldern und zur Reinigung von landwirtschaftlichen Geräten eingesetzt. In der Reinigungstechnik wird sie zur Entfernung von Schmutz, Farbe oder Graffiti auf Oberflächen verwendet. In der Industrie wird sie zur Reinigung von Maschinen, zur Entfernung von Ablagerungen und zur Oberflächenbehandlung eingesetzt. **
-
Warum Hochdruckpumpe abstecken?
Warum Hochdruckpumpe abstecken? Die Hochdruckpumpe sollte abgesteckt werden, um sicherzustellen, dass sie nicht unerwartet startet und möglicherweise Verletzungen verursacht. Außerdem kann das Abstecken der Hochdruckpumpe dazu beitragen, Energie zu sparen und die Lebensdauer des Geräts zu verlängern. Es ist auch wichtig, die Pumpe abzustecken, wenn Wartungsarbeiten durchgeführt werden müssen, um Unfälle zu vermeiden. Darüber hinaus kann das Abstecken der Hochdruckpumpe dazu beitragen, mögliche Schäden an anderen Geräten oder Leitungen zu verhindern, die mit ihr verbunden sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.